 PhishLens
Zähler des Servers werden geladen
Chrome-Erweiterung · Gmail + Outlook · 8 Sprachen · quelloffen
Sehen, warum eine E-Mail Phishing ist.
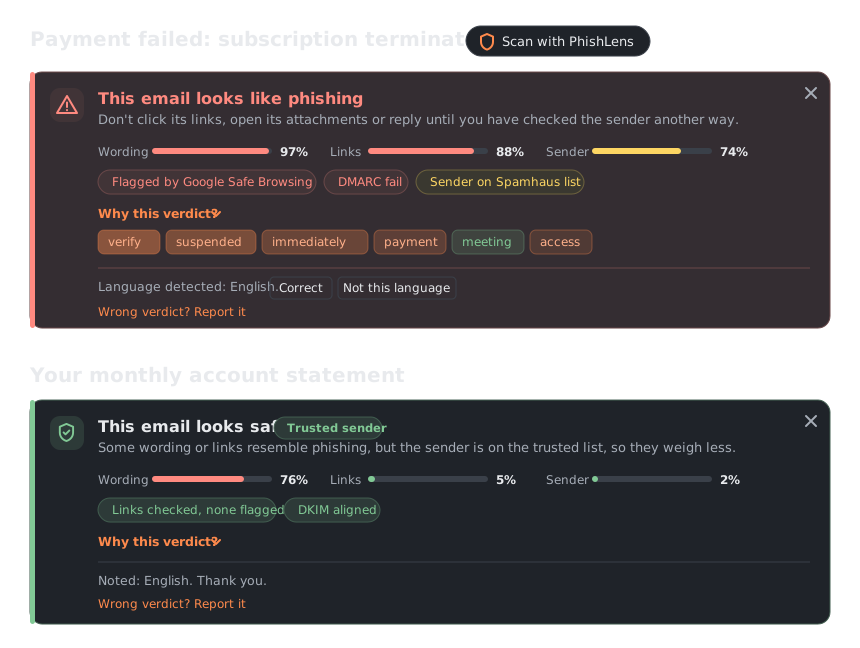
PhishLens zeigt über jeder E-Mail in Gmail und Outlook ein Urteil: einen Wert pro Prüfung, die gefundenen Signale und die Wörter, die am meisten zählten. Klicken Sie auf Prüfen, oder lassen Sie neue E-Mails automatisch prüfen.
PhishLens installieren
Server wird geprüft
Ergebnisse
90.2%
erkanntes Phishing durch das ganze System, in neuen E-Mails, die vorher niemand angesehen hatte95-%-Konfidenzintervall: 88,8 % bis 91,4 %
1 von 414 legitimen E-Mails gemeldet (0,2 %) · etwa 190 ms pro E-Mail auf dem Server · an echtem Phishing geprüft in 6 der 22 Sprachen, die das Textmodell liest
Gemessen auf PhishLens Cloud am 1. November 2026 mit dem öffentlichen Benchmark: 1.804 von 2.000 neuen Phishing-Mails in mehreren Sprachen, ausgewählt aus denen, die bei der Abstimmung niemand angesehen hatte (95-%-Konfidenzintervall 88,8 % bis 91,4 %), und 1 von 414 legitimen E-Mails (297 aus öffentlichen Mailinglisten, 117 aus echten Postfächern; 0,0 % bis 1,4 %). Die Prüfdauer ist der Median für eine gewöhnliche E-Mail (etwa 250 Tokens); eine kurze dauert etwa 65 ms. Eine Größenordnung, keine Garantie: siehe wie gemessen wurde und die bekannten Grenzen.
PhishLens Cloud, gerade jetzt
Beim Laden der Seite vom Server gelesen. Die Zähler beginnen nach einem Neustart des Servers bei null.
Was es prüft
Echte E-Mails von Banken und Hochschulen verwenden dieselben Wörter wie Phishing, deshalb meldet ein Textmodell allein sie. PhishLens prüft die Belege, bevor es entscheidet.
- TextEin mehrsprachiges Modell (mmBERT-small, aus einem größeren Phishing-Detektor destilliert) bewertet den Text in 22 Sprachen; LIME zeigt die Wörter, die das Urteil bestimmt haben.
- LinksJedes echte Linkziel, auch das hinter „Hier klicken“, geprüft bei Safe Browsing, PhishTank, URLhaus und Spamhaus.
- AbsenderSPF, DKIM und DMARC zeigen, wer sie wirklich gesendet hat. Eine weitergeleitete E-Mail übernimmt nicht das Vertrauen in die weiterleitende Person.
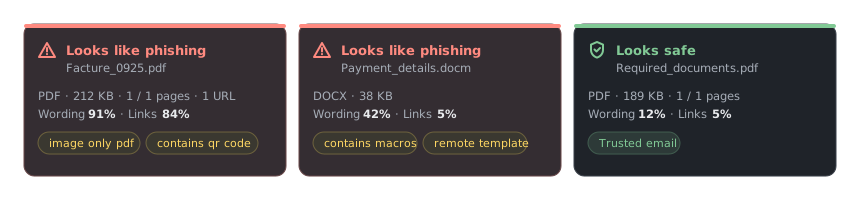
- AnhängePDFs (auch gescannte, per OCR), QR-Codes, Office-Makros und externe Vorlagen, ZIP-, RAR- und 7z-Archive sowie Kalendereinladungen.
- Echte PostfächerUnterhaltungen, E-Mails nur aus Bildern und Links zu Dateien, die auf Drive, OneDrive oder Dropbox geteilt wurden.
Funktionen
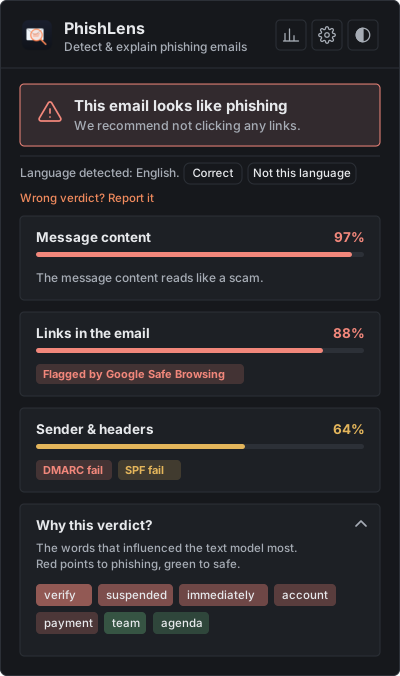
- Erklärte UrteileEin Wert pro Prüfung, die gefundenen Signale und die Wörter, die das Textmodell beeinflusst haben, damit Sie selbst urteilen können.
- Gmail und OutlookEine Schaltfläche „Prüfen“ neben dem Betreff in Gmail und Outlook im Web; Dateien und eingefügter Text im Fenster der Erweiterung.
- Automatische PrüfungOptional: Neue E-Mails werden beim Eintreffen geprüft, in der Liste als Sicher oder Phishing? markiert, mit einer Benachrichtigung.
- Datenschutz von Anfang anKein Konto. E-Mails werden im Speicher geprüft und nicht gespeichert; Ihr Verlauf bleibt in Ihrem Browser. Mit einem eigenen Server verlässt keine E-Mail Ihren Computer.
- Ihre eigene GenauigkeitMarkieren Sie jedes Urteil als richtig oder falsch und sehen Sie, wie gut PhishLens bei Ihren echten E-Mails ist, mit CSV-Export.
- Offen und getestetLizenz GNU AGPL-3.0, mit Bedrohungsmodell, CodeQL und mehr als 300 automatischen Tests bei jeder Änderung.
So funktioniert es
- LesenDen Text, die echten Linkziele, den Absender und in Gmail die vollständigen Original-Header.
- BewertenEin mehrsprachiges Modell für den Wortlaut, ein Modell und Regeln für die Links, Regeln für den Absender und das Ziel der Links.
- PrüfenAuthentifizierungsergebnisse und vier Quellen für Bedrohungsdaten, vor jedem Urteil.
- ErklärenEin Urteil, ein Wert pro Prüfung, die gefundenen Signale und die Wörter dahinter, über der E-Mail.
Ausprobieren
Dieses Formular nutzt denselben Server wie die Erweiterung. Nichts wird gespeichert, aber verwenden Sie bitte Test-E-Mails, keine privaten.
Hier erscheinen das Urteil, der Wert jeder Prüfung und die Wörter dahinter.
Warum es das gibt
PhishLens begann als Abschlussprojekt unserer Gruppe an der Nile University of Nigeria. Unter den erwogenen Themen wählten wir einen Phishing-Detektor, der sein Urteil erklärt, statt eine E-Mail nur zu markieren. Nach dem Ende des Studiengangs habe ich ihn allein weitergeführt: Heute ist er ein unabhängiges Projekt ohne Verbindung zur Universität. Mitte Oktober meldete er noch 130 der 297 legitimen Mailinglisten-E-Mails seines eigenen Benchmarks; die Korrekturen, die das auf 1 gesenkt haben, sind Schritt für Schritt beschrieben, und jede Messung wird veröffentlicht, ob gut oder schlecht.
AnzouK
Installieren
PhishLens ist noch nicht im Chrome Web Store: Laden Sie es von Hand, das dauert etwa zwei Minuten.
1. Die Erweiterung
- Laden Sie
PhishLens-extension-….zipaus der neuesten Version herunter und entpacken Sie die Datei. - Öffnen Sie
chrome://extensionsund aktivieren Sie den Entwicklermodus (oben rechts). - Klicken Sie auf Entpackte Erweiterung laden und wählen Sie den entpackten Ordner.
- Öffnen Sie eine E-Mail in Gmail oder Outlook im Web und klicken Sie neben dem Betreff auf Mit PhishLens prüfen.
2. Ein Server
- PhishLens Cloud (Standard): nichts zu tun.
- Ihr eigener, privat: starten Sie ihn mit Docker und wählen Sie dann Lokal in den Einstellungen der Erweiterung.
# the public English text model; PhishLens Cloud runs the multilingual one
huggingface-cli download AnzouKiona/phishlens-distilbert \
  --local-dir backend/model
cd backend && docker compose up --build
Python ohne Docker, Konfiguration und Betrieb: siehe die Schnellstartanleitung (auf Englisch).