 PhishLens
caricamento dei contatori del server
Estensione di Chrome · Gmail + Outlook · 8 lingue · open source
Scopri perché un'email è phishing.
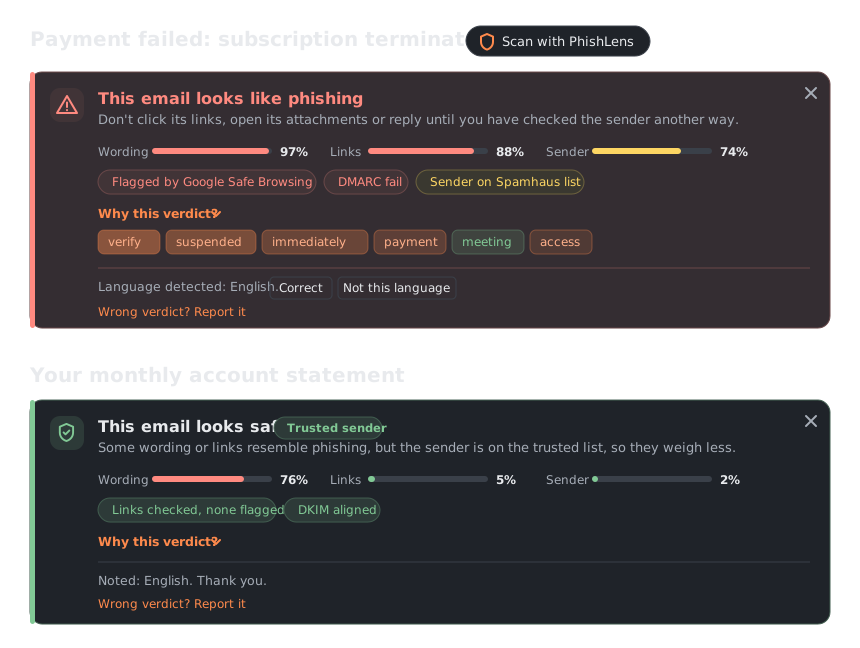
PhishLens aggiunge un verdetto sopra ogni email in Gmail e Outlook: un punteggio per controllo, i segnali trovati e le parole che hanno pesato di più. Fai clic su Analizza, o lascia che controlli da solo le nuove email.
Installa PhishLens
verifica del server
Risultati
90.2%
del phishing rilevato dal sistema completo, in email recenti che nessuno aveva esaminatointervallo di confidenza al 95%: dall'88,8% al 91,4%
1 email legittima su 414 segnalata (0,2%) · circa 190 ms per email sul server · verificato su phishing reale in 6 delle 22 lingue che legge il modello del testo
Misurato su PhishLens Cloud il 1º novembre 2026 con il benchmark pubblico: 1.804 su 2.000 email di phishing recenti, in più lingue, scelte tra quelle che nessuno aveva esaminato durante le regolazioni (intervallo di confidenza al 95%: 88,8% - 91,4%), e 1 su 414 email legittime (297 da mailing list pubbliche, 117 da caselle reali; 0,0% - 1,4%). Il tempo di analisi è la mediana per una email tipica (circa 250 token); una breve richiede circa 65 ms. Un ordine di grandezza, non una garanzia: vedi come è stato misurato e i limiti noti.
PhishLens Cloud, in questo momento
Letti dal server al caricamento della pagina. I contatori si azzerano quando il server si riavvia.
Cosa controlla
Le vere email di banche e università usano le stesse parole del phishing, quindi un modello del testo da solo le segnala. PhishLens verifica le prove prima di decidere.
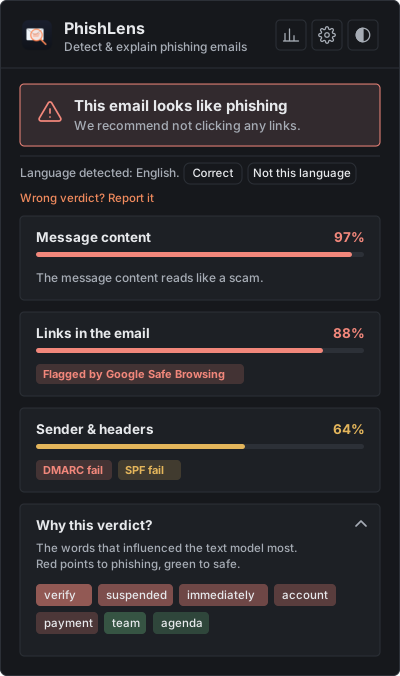
- TestoUn modello multilingue (mmBERT-small, distillato da un rilevatore di phishing più grande) valuta il testo in 22 lingue; LIME mostra le parole che hanno orientato il verdetto.
- LinkOgni vera destinazione dei link, compresa quella dietro «Clicca qui», verificata con Safe Browsing, PhishTank, URLhaus e Spamhaus.
- MittenteSPF, DKIM e DMARC mostrano chi l'ha davvero inviata. Un'email inoltrata non eredita la fiducia di chi l'ha inoltrata.
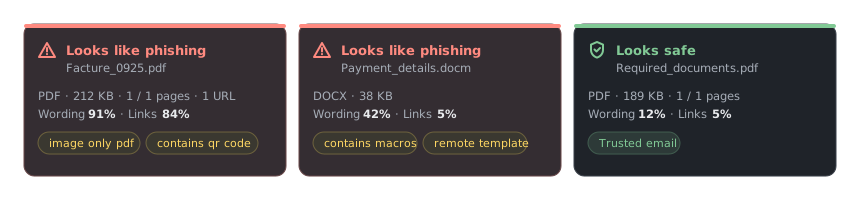
- AllegatiPDF (anche scansionati, tramite OCR), codici QR, macro e modelli remoti di Office, archivi ZIP, RAR e 7z e inviti di calendario.
- Caselle di posta realiConversazioni, email fatte solo di immagini e link a file condivisi su Drive, OneDrive o Dropbox.
Funzionalità
- Verdetti spiegatiUn punteggio per controllo, i segnali trovati e le parole che hanno orientato il modello del testo, così puoi giudicare da solo.
- Gmail e OutlookUn pulsante Analizza accanto all'oggetto in Gmail e Outlook sul web; file e testo incollato nella finestra dell'estensione.
- Controllo automaticoFacoltativo: le nuove email vengono controllate all'arrivo, contrassegnate come Sicura o Phishing? nell'elenco, con una notifica.
- Privacy fin dalla progettazioneNessun account. Le email sono analizzate in memoria e non vengono conservate; la cronologia resta nel tuo browser. Con il tuo server, nessuna email lascia il tuo computer.
- La tua precisioneIndica se ogni verdetto era giusto o sbagliato e guarda come si comporta PhishLens sulle tue email reali, con esportazione CSV.
- Aperto e testatoLicenza GNU AGPL-3.0, con un modello delle minacce, CodeQL e più di 300 test automatici eseguiti a ogni modifica.
Come funziona
- LeggereIl testo, le vere destinazioni dei link, il mittente e, in Gmail, le intestazioni originali complete.
- ValutareUn modello multilingue per il testo, un modello e regole per i link, regole per il mittente e la destinazione dei link.
- VerificareI risultati di autenticazione e quattro fonti di threat intelligence, prima di qualsiasi verdetto.
- SpiegareUn verdetto, un punteggio per controllo, i segnali trovati e le parole che lo spiegano, sopra l'email.
Provalo
Questo modulo usa lo stesso server dell'estensione. Non viene salvato nulla, ma usa email di prova, non private.
Qui compaiono il verdetto, il punteggio di ogni controllo e le parole che lo spiegano.
Perché esiste
PhishLens è nato come progetto di fine corso del nostro gruppo alla Nile University of Nigeria. Tra gli argomenti considerati, abbiamo scelto un rilevatore di phishing che spiega il suo verdetto invece di limitarsi a segnalare un'email. Finito il corso, l'ho portato avanti da solo: oggi è un progetto indipendente, senza legami con l'università. A metà ottobre segnalava ancora 130 delle 297 email legittime di mailing list del suo stesso benchmark; le correzioni che hanno portato quel numero a 1 sono descritte passo per passo, e ogni misura viene pubblicata, buona o cattiva.
AnzouK
Installa
PhishLens non è ancora sul Chrome Web Store: caricalo a mano, servono circa due minuti.
1. L'estensione
- Scarica
PhishLens-extension-….zipdall'ultima versione ed estrailo. - Apri
chrome://extensionse attiva la Modalità sviluppatore (in alto a destra). - Fai clic su Carica estensione non pacchettizzata e seleziona la cartella estratta.
- Apri un'email in Gmail o Outlook sul web e fai clic su Analizza con PhishLens accanto all'oggetto.
2. Un server
- PhishLens Cloud (predefinito): niente da fare.
- Il tuo, privato: avvialo con Docker, poi scegli Locale nelle impostazioni dell'estensione.
# the public English text model; PhishLens Cloud runs the multilingual one
huggingface-cli download AnzouKiona/phishlens-distilbert \
  --local-dir backend/model
cd backend && docker compose up --build
Python senza Docker, configurazione e distribuzione: vedi la guida rapida (in inglese).