 PhishLens
chargement des compteurs du serveur
Extension Chrome · Gmail + Outlook · 8 langues · open source
Voyez pourquoi un e-mail est du phishing.
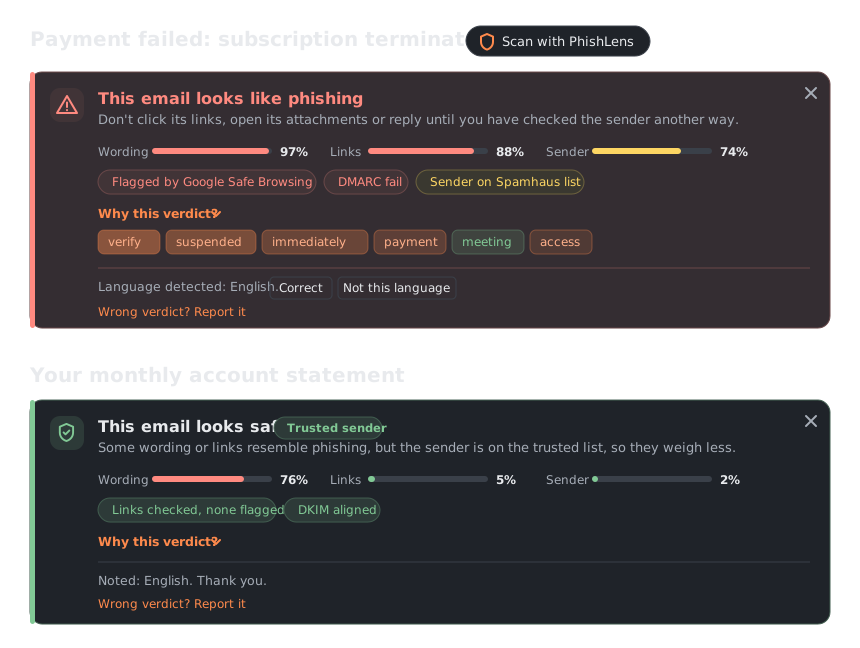
PhishLens ajoute un verdict au-dessus de chaque e-mail dans Gmail et Outlook : un score par vérification, les signaux trouvés et les mots qui ont le plus pesé. Cliquez sur Analyser, ou laissez-le vérifier les nouveaux e-mails tout seul.
Installer PhishLens
vérification du serveur
Résultats
90.2%
des phishings détectés par le système complet, dans des e-mails récents que personne n'avait examinésintervalle de confiance à 95 % : 88,8 % à 91,4 %
1 e-mail légitime sur 414 signalé (0,2 %) · environ 190 ms par e-mail sur le serveur · vérifié sur du vrai phishing dans 6 des 22 langues que lit le modèle de texte
Mesuré sur PhishLens Cloud le 1er novembre 2026 avec le benchmark public : 1 804 phishings récents sur 2 000, en plusieurs langues, tirés parmi ceux que personne n'avait examinés pendant les réglages (intervalle de confiance à 95 % : 88,8 % à 91,4 %), et 1 e-mail légitime sur 414 (297 de listes de diffusion publiques, 117 de vraies boîtes de réception ; 0,0 % à 1,4 %). La durée d'analyse est la médiane pour un e-mail ordinaire (environ 250 tokens) ; un e-mail court prend environ 65 ms. Un ordre de grandeur, pas une garantie : voir comment c'est mesuré et les limites connues.
PhishLens Cloud, en ce moment
Lus sur le serveur au chargement de la page. Les compteurs repartent à zéro quand le serveur redémarre.
Ce qu'il vérifie
Les vrais e-mails de banques et d'universités emploient les mêmes mots que le phishing, si bien qu'un modèle de texte seul les signale. PhishLens vérifie les preuves avant de décider.
- TexteUn modèle multilingue (mmBERT-small, distillé d'un détecteur de phishing plus grand) note le texte dans 22 langues ; LIME montre les mots qui ont orienté le verdict.
- LiensChaque vraie destination de lien, y compris celle cachée derrière « Cliquez ici », vérifiée auprès de Safe Browsing, PhishTank, URLhaus et Spamhaus.
- ExpéditeurSPF, DKIM et DMARC montrent qui l'a vraiment envoyé. Un e-mail transféré n'hérite pas de la confiance accordée à la personne qui l'a transféré.
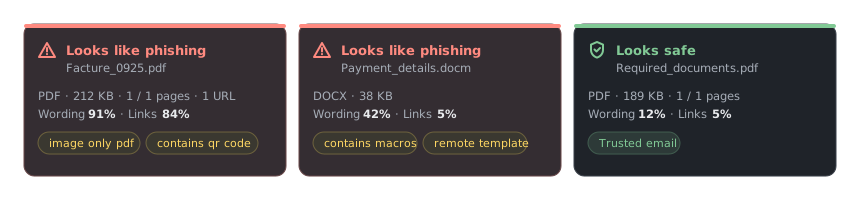
- Pièces jointesPDF (y compris scannés, grâce à l'OCR), QR codes, macros et modèles distants Office, archives ZIP, RAR et 7z et invitations d'agenda.
- Vraies boîtes de réceptionConversations, e-mails faits uniquement d'images et liens vers des fichiers partagés sur Drive, OneDrive ou Dropbox.
Fonctionnalités
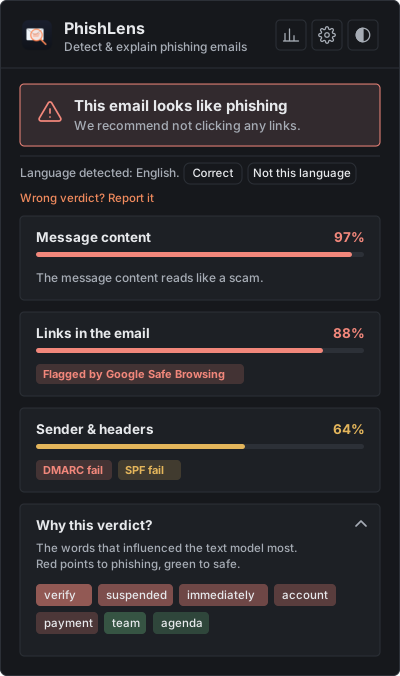
- Des verdicts expliquésUn score par vérification, les signaux trouvés et les mots qui ont orienté le modèle de texte, pour que vous puissiez juger par vous-même.
- Gmail et OutlookUn bouton Analyser à côté de l'objet dans Gmail et Outlook sur le web ; fichiers et texte collé dans la fenêtre de l'extension.
- Vérification automatiqueEn option : les nouveaux e-mails sont vérifiés à leur arrivée, marqués Sûr ou Phishing ? dans la liste, avec une notification.
- Confidentiel par conceptionAucun compte. Les e-mails sont analysés en mémoire et ne sont pas conservés ; votre historique reste dans votre navigateur. Avec votre propre serveur, aucun e-mail ne quitte votre ordinateur.
- Votre propre précisionIndiquez si chaque verdict était juste ou faux et voyez comment PhishLens se comporte sur vos vrais e-mails, avec un export CSV.
- Ouvert et testéLicence GNU AGPL-3.0, avec un modèle de menaces, CodeQL et plus de 300 tests automatiques lancés à chaque modification.
Comment ça marche
- LireLe texte, les vraies destinations des liens, l'expéditeur et, dans Gmail, les en-têtes d'origine complets.
- NoterUn modèle multilingue pour la formulation, un modèle et des règles pour les liens, des règles pour l'expéditeur et la destination des liens.
- VérifierLes résultats d'authentification et quatre sources de renseignement sur les menaces, avant tout verdict.
- ExpliquerUn verdict, un score par vérification, les signaux trouvés et les mots qui l'expliquent, au-dessus de l'e-mail.
Essayer
Ce formulaire utilise le même serveur que l'extension. Rien n'est stocké, mais utilisez des e-mails de test, pas des e-mails privés.
Le verdict, le score de chaque vérification et les mots qui l'expliquent s'affichent ici.
Pourquoi il existe
PhishLens est né comme projet de fin d'études de notre groupe à Nile University of Nigeria. Parmi les sujets envisagés, nous avons choisi un détecteur de phishing qui explique son verdict au lieu de simplement signaler un e-mail. À la fin du cursus, je l'ai poursuivi seul : c'est aujourd'hui un projet indépendant, sans lien avec l'université. Mi-octobre, il signalait encore 130 des 297 e-mails légitimes de listes de diffusion de son propre benchmark ; les corrections qui ont ramené ce chiffre à 1 sont décrites étape par étape, et chaque mesure est publiée, bonne ou mauvaise.
AnzouK
Installer
PhishLens n'est pas encore sur le Chrome Web Store : chargez-le à la main, cela prend environ deux minutes.
1. L'extension
- Téléchargez
PhishLens-extension-….zipdans la dernière version et décompressez-le. - Ouvrez
chrome://extensionset activez le Mode développeur (en haut à droite). - Cliquez sur Charger l'extension non empaquetée et sélectionnez le dossier décompressé.
- Ouvrez un e-mail dans Gmail ou Outlook sur le web et cliquez sur Analyser avec PhishLens à côté de l'objet.
2. Un serveur
- PhishLens Cloud (par défaut) : rien à faire.
- Le vôtre, privé : lancez-le avec Docker, puis choisissez Local dans les réglages de l'extension.
# the public English text model; PhishLens Cloud runs the multilingual one
huggingface-cli download AnzouKiona/phishlens-distilbert \
  --local-dir backend/model
cd backend && docker compose up --build
Python sans Docker, configuration et déploiement : voir le guide de démarrage (en anglais).