 PhishLens
a carregar os contadores do servidor
Extensão do Chrome · Gmail + Outlook · 8 idiomas · código aberto
Veja porque um e-mail é phishing.
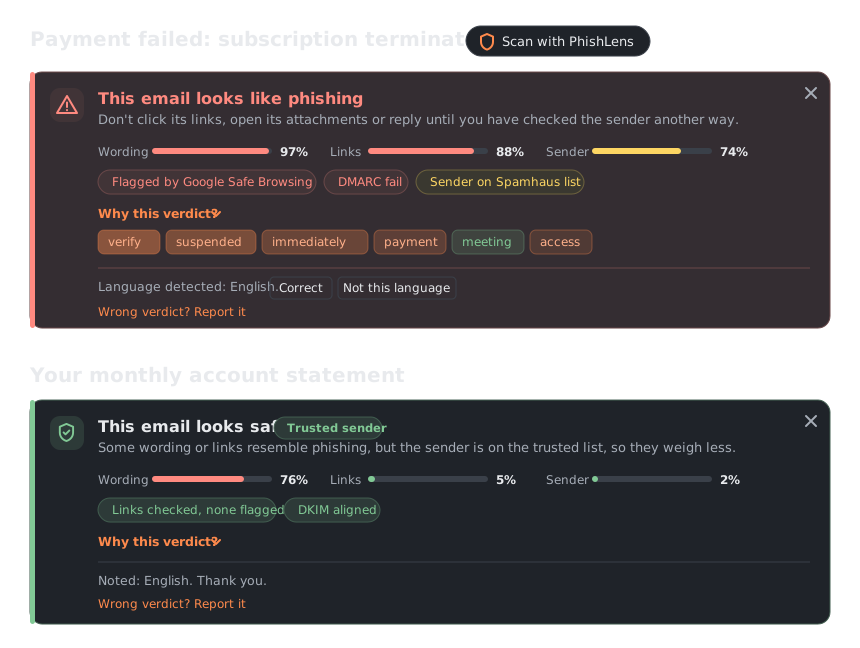
O PhishLens acrescenta um veredito sobre cada e-mail no Gmail e no Outlook: uma pontuação por verificação, os sinais encontrados e as palavras que mais pesaram. Clique em Analisar, ou deixe-o verificar sozinho os novos e-mails.
Instalar o PhishLens
a verificar o servidor
Resultados
90.2%
do phishing detetado pelo sistema completo, em e-mails recentes que ninguém tinha examinadointervalo de confiança de 95%: 88,8% a 91,4%
1 e-mail legítimo em 414 assinalado (0,2%) · cerca de 190 ms por e-mail no servidor · verificado com phishing real em 6 das 22 línguas que o modelo de texto lê
Medido no PhishLens Cloud a 1 de novembro de 2026 com o benchmark público: 1804 de 2000 e-mails de phishing recentes, em várias línguas, escolhidos entre os que ninguém examinou durante os ajustes (intervalo de confiança de 95%: 88,8% a 91,4%), e 1 de 414 e-mails legítimos (297 de listas de correio públicas, 117 de caixas reais; 0,0% a 1,4%). O tempo de análise é a mediana para um e-mail comum (cerca de 250 tokens); um curto demora cerca de 65 ms. Uma ordem de grandeza, não uma garantia: veja como foi medido e as limitações conhecidas.
PhishLens Cloud, neste momento
Lidos no servidor ao carregar a página. Os contadores voltam a zero quando o servidor reinicia.
O que verifica
Os e-mails reais de bancos e universidades usam as mesmas palavras que o phishing, por isso um modelo de texto sozinho assinala-os. O PhishLens verifica as provas antes de decidir.
- TextoUm modelo multilingue (mmBERT-small, destilado de um detetor de phishing maior) pontua o texto em 22 línguas; o LIME mostra as palavras que orientaram o veredito.
- LinksCada destino real de link, incluindo o que está por trás de «Clique aqui», verificado no Safe Browsing, PhishTank, URLhaus e Spamhaus.
- RemetenteSPF, DKIM e DMARC mostram quem o enviou de facto. Um e-mail reencaminhado não herda a confiança de quem o reencaminhou.
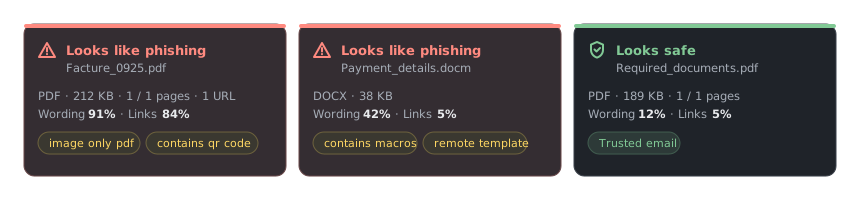
- AnexosPDF (incluindo digitalizados, por OCR), códigos QR, macros e modelos remotos do Office, arquivos ZIP, RAR e 7z e convites de calendário.
- Caixas de correio reaisConversas, e-mails só com imagens e links para ficheiros partilhados no Drive, OneDrive ou Dropbox.
Funcionalidades
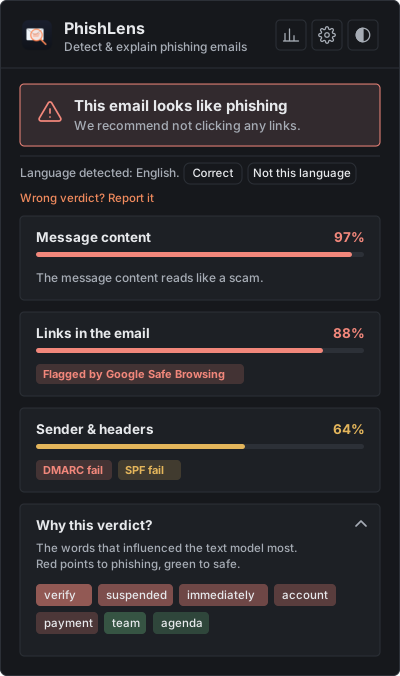
- Vereditos explicadosUma pontuação por verificação, os sinais encontrados e as palavras que orientaram o modelo de texto, para que possa julgar por si.
- Gmail e OutlookUm botão Analisar junto ao assunto no Gmail e no Outlook na web; ficheiros e texto colado na janela da extensão.
- Verificação automáticaOpcional: os novos e-mails são verificados à chegada, marcados como Seguro ou Phishing? na lista, com uma notificação.
- Privado desde a conceçãoSem conta. Os e-mails são analisados em memória e não são guardados; o seu histórico fica no navegador. Com o seu próprio servidor, nenhum e-mail sai do seu computador.
- A sua própria precisãoMarque cada veredito como certo ou errado e veja como o PhishLens se comporta nos seus e-mails reais, com exportação CSV.
- Aberto e testadoLicença GNU AGPL-3.0, com um modelo de ameaças, CodeQL e mais de 300 testes automáticos executados a cada alteração.
Como funciona
- LerO texto, os destinos reais dos links, o remetente e, no Gmail, os cabeçalhos originais completos.
- PontuarUm modelo multilingue para o texto, um modelo e regras para os links, regras para o remetente e para o destino dos links.
- VerificarOs resultados de autenticação e quatro fontes de informação sobre ameaças, antes de qualquer veredito.
- ExplicarUm veredito, uma pontuação por verificação, os sinais encontrados e as palavras que o explicam, sobre o e-mail.
Experimentar
Este formulário usa o mesmo servidor que a extensão. Nada é guardado, mas use e-mails de teste, não e-mails privados.
O veredito, a pontuação de cada verificação e as palavras que o explicam aparecem aqui.
Porque existe
O PhishLens nasceu como projeto de fim de curso do nosso grupo na Nile University of Nigeria. Entre os temas considerados, escolhemos um detetor de phishing que explica o seu veredicto em vez de apenas assinalar um e-mail. Quando o curso terminou, continuei-o sozinho: hoje é um projeto independente, sem ligação à universidade. A meio de outubro ainda assinalava 130 dos 297 e-mails legítimos de listas de correio do seu próprio benchmark; as correções que baixaram esse número para 1 estão descritas passo a passo, e cada medição é publicada, boa ou má.
AnzouK
Instalar
O PhishLens ainda não está na Chrome Web Store: carregue-o manualmente, demora cerca de dois minutos.
1. A extensão
- Transfira
PhishLens-extension-….zipda versão mais recente e descompacte-o. - Abra
chrome://extensionse ative o Modo de programador (canto superior direito). - Clique em Carregar expandida e selecione a pasta descompactada.
- Abra um e-mail no Gmail ou no Outlook na web e clique em Analisar com o PhishLens junto ao assunto.
2. Um servidor
- PhishLens Cloud (predefinido): nada a fazer.
- O seu, privado: execute-o com o Docker e escolha Local nas definições da extensão.
# the public English text model; PhishLens Cloud runs the multilingual one
huggingface-cli download AnzouKiona/phishlens-distilbert \
  --local-dir backend/model
cd backend && docker compose up --build
Python sem Docker, configuração e implementação: veja o guia de início rápido (em inglês).