 PhishLens
cargando los contadores del servidor
Extensión de Chrome · Gmail + Outlook · 8 idiomas · código abierto
Descubra por qué un correo es phishing.
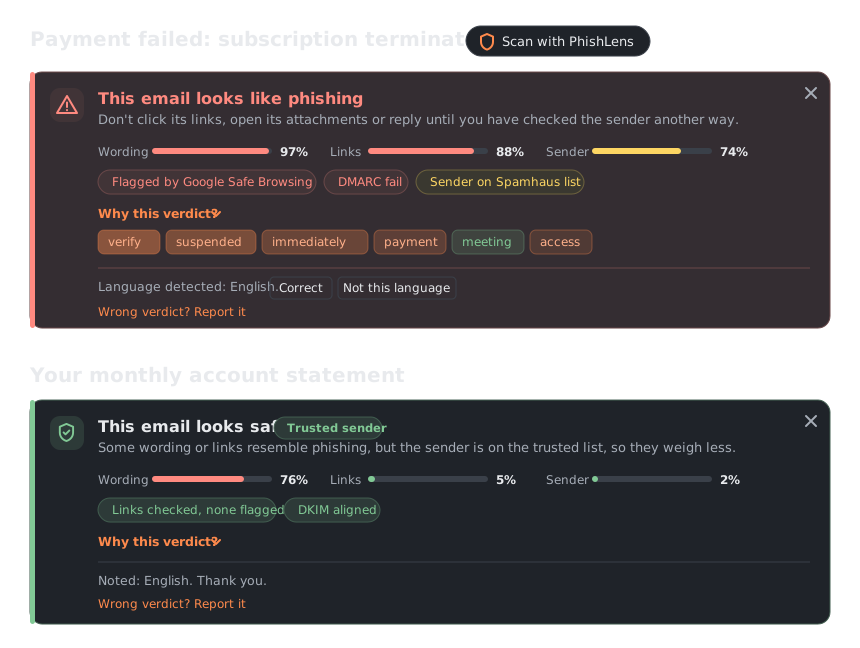
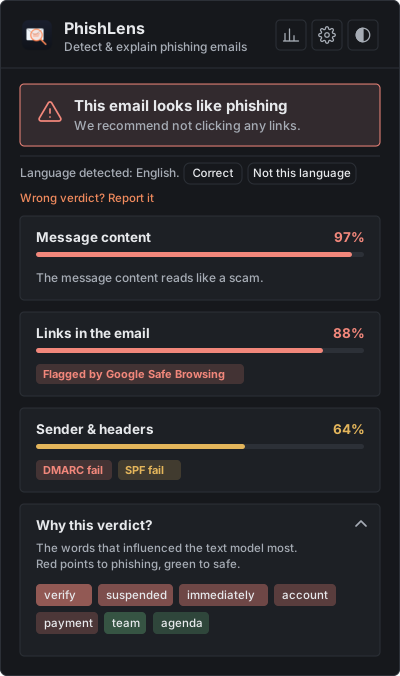
PhishLens añade un veredicto sobre cada correo en Gmail y Outlook: una puntuación por comprobación, las señales encontradas y las palabras que más pesaron. Haga clic en Analizar, o deje que revise solo los correos nuevos.
Instalar PhishLens
comprobando el servidor
Resultados
90.2%
del phishing detectado por el sistema completo, en correos recientes que nadie había examinadointervalo de confianza del 95 %: 88,8 % a 91,4 %
1 correo legítimo de 414 marcado (0,2 %) · unos 190 ms por correo en el servidor · comprobado con phishing real en 6 de los 22 idiomas que lee el modelo de texto
Medido en PhishLens Cloud el 1 de noviembre de 2026 con el benchmark público: 1804 de 2000 correos de phishing recientes, en varios idiomas, elegidos entre los que nadie examinó durante los ajustes (intervalo de confianza del 95 %: 88,8 % a 91,4 %), y 1 de 414 correos legítimos (297 de listas de correo públicas, 117 de buzones reales; 0,0 % a 1,4 %). El tiempo de análisis es la mediana para un correo habitual (unos 250 tokens); uno corto tarda unos 65 ms. Un orden de magnitud, no una garantía: vea cómo se midió y las limitaciones conocidas.
PhishLens Cloud, ahora mismo
Leídos del servidor al cargar la página. Los contadores vuelven a cero cuando el servidor se reinicia.
Qué comprueba
Los correos reales de bancos y universidades usan las mismas palabras que el phishing, así que un modelo de texto por sí solo los marca. PhishLens comprueba las pruebas antes de decidir.
- TextoUn modelo multilingüe (mmBERT-small, destilado de un detector de phishing más grande) puntúa el texto en 22 idiomas; LIME muestra las palabras que orientaron el veredicto.
- EnlacesCada destino real de enlace, incluido el que hay detrás de «Haga clic aquí», comprobado en Safe Browsing, PhishTank, URLhaus y Spamhaus.
- RemitenteSPF, DKIM y DMARC muestran quién lo envió realmente. Un correo reenviado no hereda la confianza de quien lo reenvió.
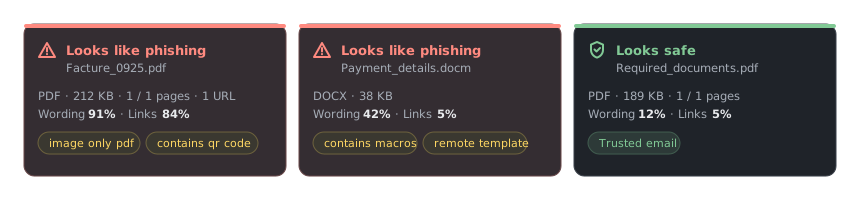
- AdjuntosPDF (también escaneados, mediante OCR), códigos QR, macros y plantillas remotas de Office, archivos ZIP, RAR y 7z e invitaciones de calendario.
- Buzones realesConversaciones, correos hechos solo de imágenes y enlaces a archivos compartidos en Drive, OneDrive o Dropbox.
Funciones
- Veredictos explicadosUna puntuación por comprobación, las señales encontradas y las palabras que orientaron el modelo de texto, para que juzgue usted mismo.
- Gmail y OutlookUn botón Analizar junto al asunto en Gmail y Outlook en la web; archivos y texto pegado en la ventana de la extensión.
- Comprobación automáticaOpcional: los correos nuevos se comprueban al llegar, marcados como Seguro o ¿Phishing? en la lista, con una notificación.
- Privado desde el diseñoSin cuenta. Los correos se analizan en memoria y no se guardan; su historial queda en su navegador. Con su propio servidor, ningún correo sale de su ordenador.
- Su propia precisiónMarque cada veredicto como correcto o incorrecto y vea cómo funciona PhishLens con sus correos reales, con exportación CSV.
- Abierto y probadoLicencia GNU AGPL-3.0, con un modelo de amenazas, CodeQL y más de 300 pruebas automáticas en cada cambio.
Cómo funciona
- LeerEl texto, los destinos reales de los enlaces, el remitente y, en Gmail, los encabezados originales completos.
- PuntuarUn modelo multilingüe para la redacción, un modelo y reglas para los enlaces, reglas para el remitente y el destino de los enlaces.
- VerificarLos resultados de autenticación y cuatro fuentes de inteligencia de amenazas, antes de cualquier veredicto.
- ExplicarUn veredicto, una puntuación por comprobación, las señales encontradas y las palabras que lo explican, sobre el correo.
Probar
Este formulario usa el mismo servidor que la extensión. No se guarda nada, pero use correos de prueba, no privados.
Aquí aparecen el veredicto, la puntuación de cada comprobación y las palabras que lo explican.
Por qué existe
PhishLens nació como el proyecto de fin de carrera de nuestro grupo en Nile University of Nigeria. Entre los temas que consideramos, elegimos un detector de phishing que explica su veredicto en lugar de solo marcar un correo. Al terminar el curso lo continué solo: hoy es un proyecto independiente, sin relación con la universidad. A mediados de octubre todavía marcaba 130 de los 297 correos legítimos de listas de correo de su propio benchmark; las correcciones que bajaron esa cifra a 1 están descritas paso a paso, y cada medición se publica, buena o mala.
AnzouK
Instalar
PhishLens aún no está en Chrome Web Store: cárguelo a mano, son unos dos minutos.
1. La extensión
- Descargue
PhishLens-extension-….zipde la última versión y descomprímalo. - Abra
chrome://extensionsy active el Modo de desarrollador (arriba a la derecha). - Haga clic en Cargar descomprimida y seleccione la carpeta descomprimida.
- Abra un correo en Gmail u Outlook en la web y haga clic en Analizar con PhishLens junto al asunto.
2. Un servidor
- PhishLens Cloud (predeterminado): nada que hacer.
- El suyo, privado: ejecútelo con Docker y elija Local en los ajustes de la extensión.
# the public English text model; PhishLens Cloud runs the multilingual one
huggingface-cli download AnzouKiona/phishlens-distilbert \
  --local-dir backend/model
cd backend && docker compose up --build
Python sin Docker, configuración y despliegue: vea la guía de inicio rápido (en inglés).